Сотрудник пересылает рабочие документы на личную почту — как узнать и остановить
Пересылка рабочих документов на личную почту — самая массовая «тихая» утечка. Часто без злого умысла: «доделаю дома», «пусть будет копия на всякий случай». Но копия договора или клиентской базы в личном Gmail — это уже данные вне вашего контроля, которые уйдут вместе с человеком. Разберём, как это заметить и закрыть, не превращаясь в того, кто читает чужую переписку.
Что делать
- 1
Не блокируйте сгоряча
Первая реакция — «запретить всё и вызвать на разговор». Но резкий запрет спугнёт человека и лишит вас контекста. Сначала спокойно посмотрите, что и куда уходит на самом деле.
- 2
Зафиксируйте связку, а не «ощущение»
Доказательство — это не «кажется, он что-то пересылает», а связка: какой файл или данные, на какой личный адрес, когда, с какого рабочего места и что было на экране в этот момент.
- 3
Оцените, что реально ушло и было ли оно под защитой
Клиентская база, условия договоров, персональные данные — ущерб и правовые последствия зависят от того, что именно утекло и был ли введён режим коммерческой тайны.
- 4
Действуйте по процедуре
Служебное расследование, акт, объяснительная. Спросить с сотрудника можно, только если данные были защищены документально, а контроль вёлся законно и с его согласия.
Как зафиксировать законно
Фиксировать отправку на личную почту можно на корпоративном оборудовании, в рабочих целях, с уведомлением и письменным согласием сотрудников. Важный нюанс: закон позволяет фиксировать сам факт и метаданные отправки (адрес, время, вложение), но не даёт права читать содержимое личной переписки. Порядок и шаблоны — в разделе о праве.
Раздел о законности и шаблоныКак TaviLex закрывает это заранее
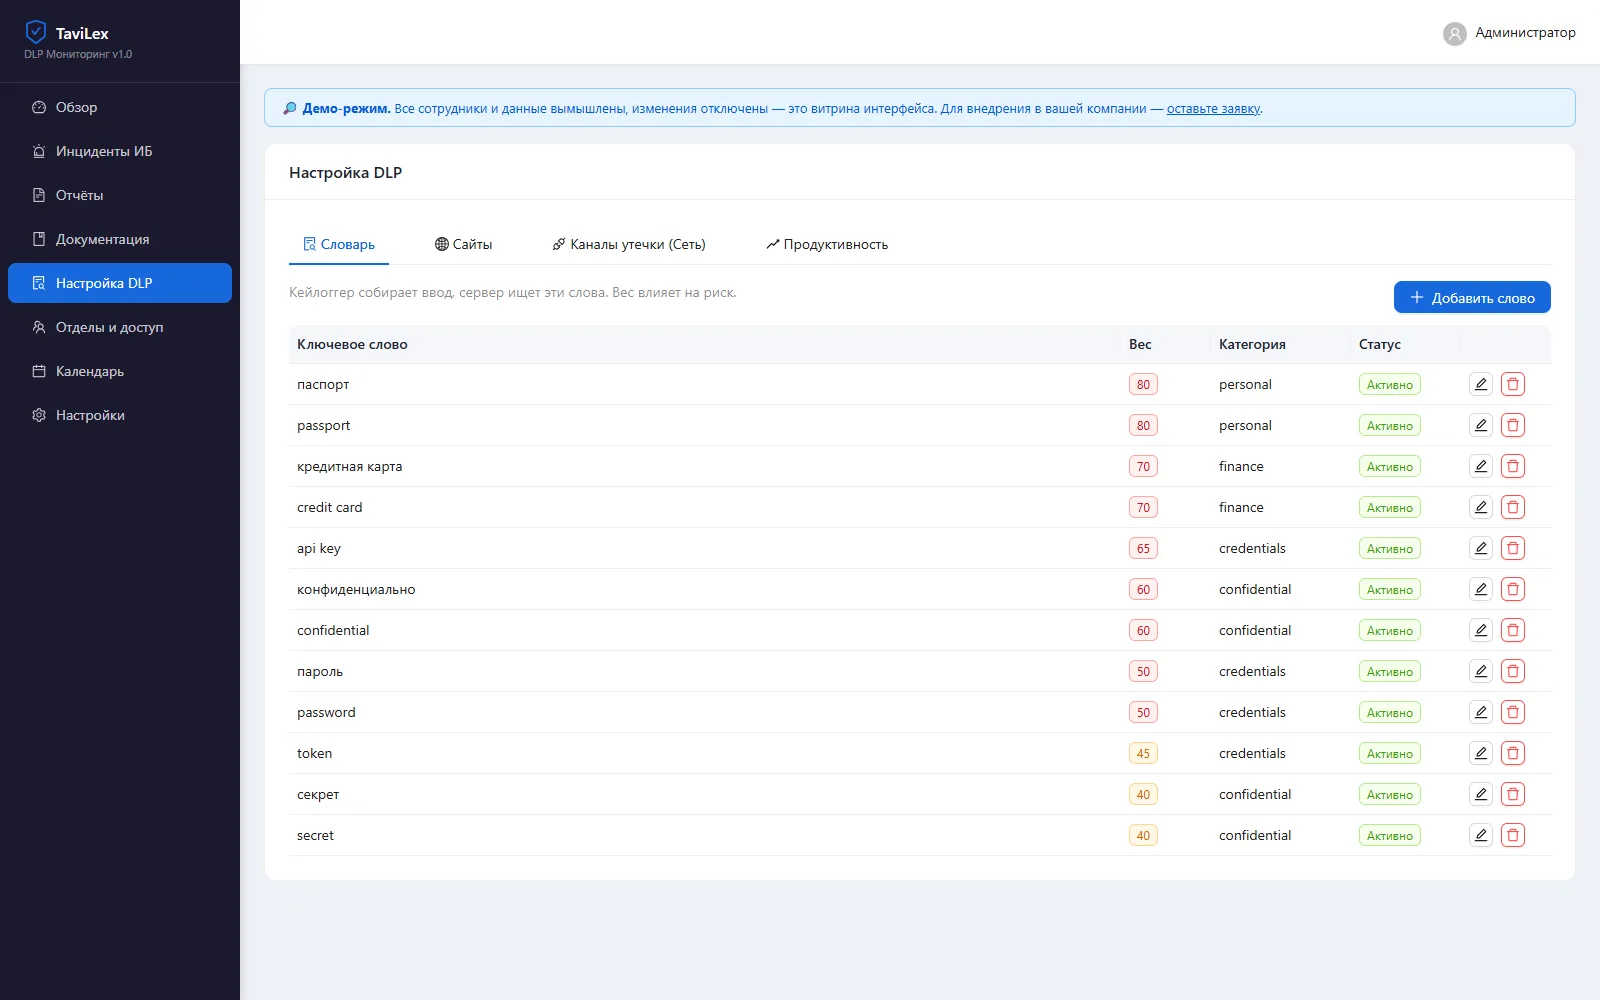
TaviLex определяет отправку на личные адреса (Gmail, Mail.ru, Яндекс.Почта) по метаданным — без перехвата содержимого письма — и ловит слова-триггеры (пароль, паспорт, «конфиденциально») в буфере обмена и вводе. Всё это сводится в уровень риска сотрудника: подозрительная пересылка подсвечивается сама, и вам не нужно вручную просматривать чью-то почту.
Почему пересылка на личную почту — это риск, даже «без злого умысла»
Большинство таких пересылок делают не шпионы, а обычные сотрудники «для удобства»: доделать дома, сохранить копию, переслать коллеге через свой ящик. Проблема в том, что результат одинаковый независимо от мотива:
- Данные выходят из-под контроля — копия договора в личном Gmail живёт по своим правилам, а не по вашим.
- Они уйдут вместе с человеком — при увольнении личный ящик остаётся у него со всем содержимым.
- Личную почту часто взламывают — и тогда ваши данные утекают уже через неё.
- Это готовый канал для слива — то, что начиналось «для удобства», легко превращается в вынос базы конкуренту.
Поэтому важно видеть сам факт — а дальше уже разбираться, случайность это или система.
Как это выглядит в TaviLex (разбор)
Смысл не в том, чтобы читать письма, а в том, чтобы подсветить факт и человека. В ленте инцидентов пересылка на личную почту выглядит как конкретная запись со временем, уровнем и контекстом — например:
Буфер обмена: «пароль» → Личная почта → Chrome — уровень «Высокий»
Здесь сработала связка: DLP-анализ буфера обмена нашёл слово-триггер, а сетевой модуль увидел, что данные ушли на личный почтовый домен. Параллельно кейлоггер ловит во вводе слова вроде «договор», «паспорт», «конфиденциально» — по словарю с весами, который вы настраиваете сами.
Ключевой момент для руководителя: система не заставляет вас вручную просматривать почту. Она сама сводит подозрительные действия в уровень риска сотрудника — вы смотрите не сотни писем, а короткий список тех, на кого стоит обратить внимание.
Что фиксировать законно, а что нельзя
Грань здесь простая и важная:
- Можно — факт отправки на личный адрес, домен получателя, время, наличие вложения, скриншот-контекст на корпоративном ПК.
- Можно — срабатывание слов-триггеров в буфере и вводе на рабочем компьютере.
- Нельзя — читать содержимое личной переписки сотрудника, вскрывать его личные аккаунты.
- Обязательно — уведомление, письменное согласие и режим коммерческой тайны для защищаемых данных.
TaviLex работает именно в законной части: фиксирует факт и метаданные, но не перехватывает содержимое письма. Подробнее — в разделе о праве.
Как закрыть канал заранее
Разбираться постфактум дороже, чем не дать данным утечь тихо. Что помогает:
- Ограничьте доступ по ролям — меньше людей видит чувствительное, меньше и точек утечки.
- Настройте словарь DLP — добавьте свои термины (названия проектов, форматы номеров), чтобы система ловила именно ваши данные.
- Следите за уровнем риска — регулярная пересылка на личную почту подсветит человека до того, как это станет привычкой.
- Проговорите правила — многие пересылают «на автомате»; когда люди знают, что это видно, поток резко падает.
Частые заблуждения
Вокруг темы много мифов, из-за которых компании теряют время:
- «Заблокируем Gmail — и всё решится». Обходится за минуту (телефон, VPN), а работе мешает. Видеть важнее, чем запрещать.
- «Надо читать всю почту». Не надо и нельзя. Достаточно факта и метаданных — содержимое личной переписки под защитой закона.
- «У нас все свои, это лишнее». Большинство утечек — как раз «свои», без злого умысла. Именно их и ловит контроль факта.
- «Это сложно внедрять». Агент ставится централизованно, словарь и правила настраиваются в панели — без ИБ-отдела.
Частые вопросы
Как узнать, что сотрудник пересылает документы на личную почту?
Вручную — почти никак: никто не читает почту всех сотрудников. TaviLex определяет отправку на личные домены (gmail.com, mail.ru и др.) по метаданным и подсвечивает сотрудника в зоне риска — без чтения содержимого письма.
Это законно — так контролировать?
Да, на корпоративном оборудовании, в рабочих целях, с уведомлением и согласием сотрудников. Фиксируется факт и метаданные отправки, а не текст личной переписки.
Можно ли читать личную переписку сотрудника?
Нет. Читать содержимое личной почты нельзя — это нарушение тайны переписки. Законно фиксировать сам факт отправки рабочих данных на личный адрес и метаданные, но не залезать в переписку.
А если просто запретить личную почту на работе?
Полный запрет обходят (телефон, VPN, скриншоты) и он мешает работе. Эффективнее видеть отправку рабочих данных на личные адреса и реагировать точечно, а не блокировать всё подряд.
Что делать, если факт подтвердился?
Сначала тихо зафиксировать связку (что, куда, когда, с какого места, скриншот-контекст), затем действовать по процедуре: расследование, акт, объяснительная. И пересмотреть доступ к данным.
Похожие ситуации
Не дожидайтесь инцидента
Посмотрите, как это выглядит в работе, на живом демо — или рассчитаем внедрение под вашу компанию.