Сотрудник сливает информацию конкуренту — как выявить и остановить
Слив информации конкуренту — одна из самых болезненных утечек: уходят клиенты, наработки и деньги, а виновник часто остаётся «своим» до последнего. Здесь важно не спугнуть раньше времени и собрать факты, которые сработают как доказательство, а не останутся догадкой.
Что делать
- 1
Не выдавайте подозрений раньше времени
Первое желание — сразу отключить доступ и вызвать «на ковёр». Но резкие действия спугнут человека и уничтожат доказательства. Сначала тихо зафиксируйте факты.
- 2
Соберите доказательства с контекстом
Не «он что-то отправлял», а связка: что за данные, когда, каким каналом, с какого рабочего места и со скриншотом в момент действия. Именно это превращает подозрение в доказательство.
- 3
Оцените, что именно могло уйти
Определите, к каким защищаемым сведениям был доступ и что реально утекло: клиентская база, условия договоров, разработки. От этого зависит и ущерб, и дальнейшие шаги.
- 4
Действуйте по процедуре и по закону
Служебное расследование, акт, объяснительная. Привлечь к ответственности можно только при оформленном режиме коммерческой тайны и подписанных документах.
Как зафиксировать законно
Привлечь за слив конкуренту можно, только если данные были защищены режимом коммерческой тайны, а контроль вёлся на корпоративном оборудовании с уведомлением и согласием сотрудников. Порядок и шаблоны документов — в разделе о праве.
Раздел о законности и шаблоныКак TaviLex закрывает это заранее
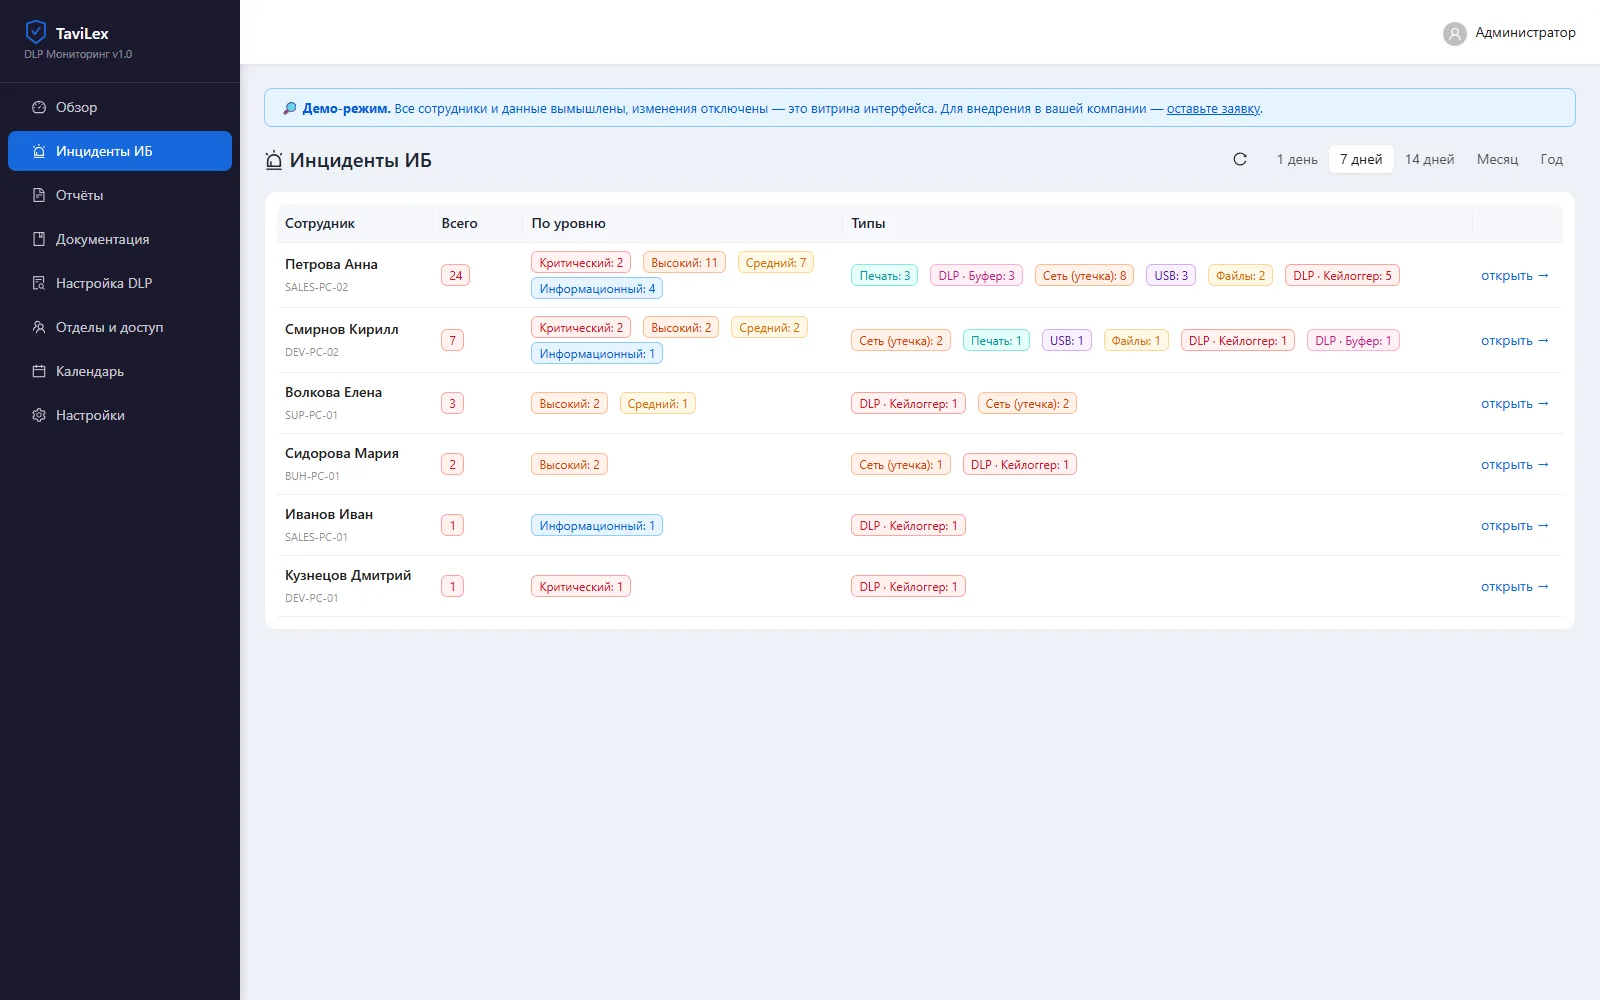
TaviLex фиксирует передачу данных по всем каналам — почта, облако, мессенджеры, USB, печать — по метаданным и со скриншотами-доказательствами, сводя всё в уровень риска сотрудника. Подозрительная активность подсвечивается до того, как информация ушла, а не после.
Признаки, что сотрудник сливает данные
Слив редко очевиден, но косвенные сигналы заметны, если знать, куда смотреть:
- Резкий интерес к чужим данным — заходит туда, что не нужно для его работы.
- Массовые выгрузки — скачивает или копирует большие объёмы разом.
- Активность перед увольнением — «собирает» нужное на выходе.
- Передача на личные каналы — пересылает рабочее на личную почту или в мессенджер.
По отдельности — не приговор. Но несколько сигналов вместе плюс контекст — уже повод присмотреться.
Как зафиксировать факт как доказательство
В споре «мы посмотрели логи» — слабый аргумент. Доказательство — это связка:
- Что — к каким защищаемым сведениям было обращение и что передано.
- Когда и откуда — время и рабочее место.
- Каким каналом — почта, облако, USB, мессенджер, печать.
- Скриншот-контекст — что было на экране в этот момент.
И всё это имеет силу, только если введён режим коммерческой тайны — без него данные юридически не были защищены.
Как защититься заранее
Разбираться постфактум дорого. Дешевле — не дать слить незаметно:
- Ограничьте доступ по ролям — каждый видит только нужное для работы.
- Контролируйте каналы утечки — почта, облако, USB, печать, мессенджеры.
- Оформите режим коммерческой тайны — чтобы утечку можно было доказать.
- Следите за уровнем риска — система подсветит подозрительного до слива.
Что грозит за слив и как реагировать
Если слив подтвердился, важно действовать по процедуре, а не на эмоциях:
- Зафиксируйте всё до разговора с сотрудником.
- Проведите служебное расследование — комиссия, акт, объяснительная.
- Оцените ущерб и правовую перспективу с юристом.
- Пересмотрите доступ и права после фиксации.
Ответственность за разглашение возможна только при оформленном режиме коммерческой тайны — иначе даже явный слив остаётся без последствий.
Частые вопросы
Как доказать, что сотрудник слил данные конкуренту?
Нужна связка: какие данные, когда, каким каналом и с какого рабочего места, плюс скриншот-контекст. И данные должны быть под режимом коммерческой тайны — иначе даже явный слив юридически повисает.
Что делать в первую очередь?
Не спугнуть: не отключать доступ и не обвинять раньше времени, а сначала тихо зафиксировать факты. Резкие действия уничтожают доказательства.
Это законно — так контролировать?
Да, на корпоративном оборудовании, в рабочих целях, с уведомлением и согласием сотрудников и оформленным режимом коммерческой тайны.
Похожие ситуации
Не дожидайтесь инцидента
Посмотрите, как это выглядит в работе, на живом демо — или рассчитаем внедрение под вашу компанию.