Контроль утечек в банке и МФО: банковская тайна и требования ЦБ
В финансовой организации цена утечки максимальна: под защитой банковская тайна, персональные данные клиентов и деньги. Плюс — внимание регулятора и отраслевые стандарты защиты информации.
Риски утечки в отрасли
- Вынос клиентских данных и выписок
- Пересылка сведений о счетах и операциях вовне
- Инсайдерский доступ к чувствительным системам
- Копирование данных на носители и печать
Что нужно учитывать по закону
Банковская тайна закреплена в законе «О банках и банковской деятельности», защита информации в финансовых организациях ориентируется на ГОСТ Р 57580 и требования Банка России, а ПДн клиентов — на 152-ФЗ. Контроль каналов утечки и фиксация инцидентов — часть этих мер.
Как внедрить контроль законноКак помогает TaviLex
TaviLex обеспечивает контроль каналов утечки и доказательную фиксацию инцидентов на рабочих местах, полностью on-premise — данные остаются в периметре организации. Уровень риска по сотруднику помогает выявлять инсайдерскую активность заранее.
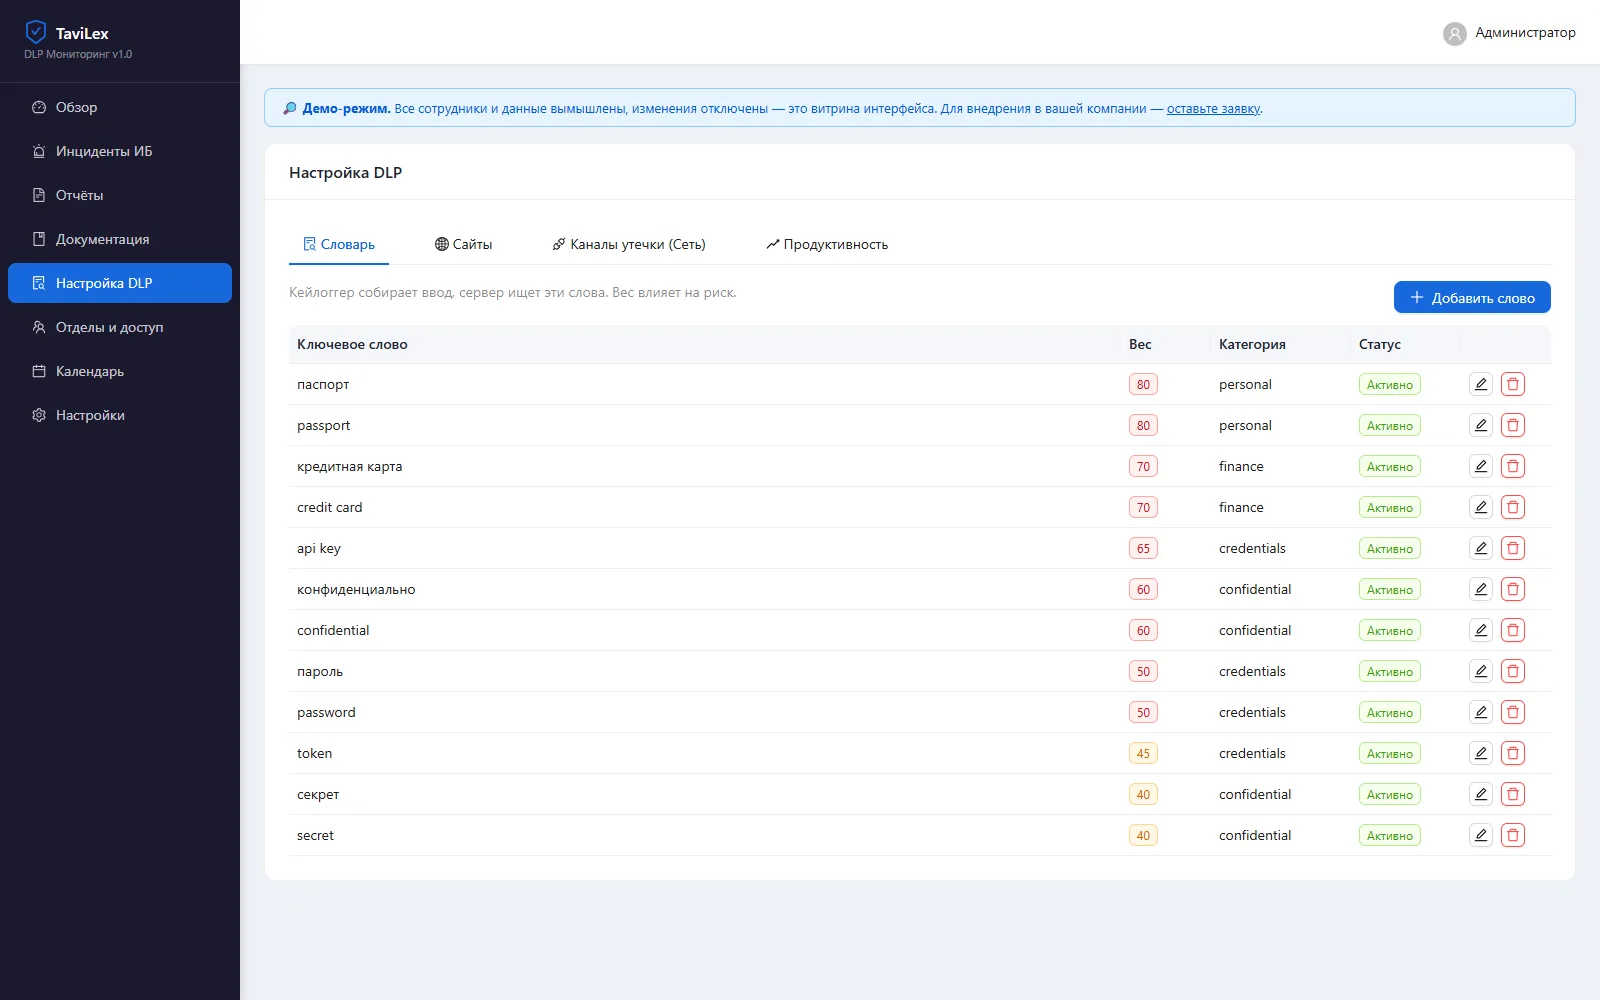
На примере: как это выглядит в реальности
Классический сценарий в финансовой организации — инсайдер. Сотрудник с доступом к клиентским данным начинает выгружать выписки и сведения о счетах: кому-то «сливает» за деньги, кто-то готовит уход. Данные банковской тайны утекают тихо, через легитимный на первый взгляд доступ.
TaviLex ловит это на уровне содержания и канала. В словаре DLP — чувствительные слова с весами (паспорт, кредитная карта, реквизиты), и когда они уходят вовне, появляется инцидент:
Буфер обмена: «кредитная карта» → внешний канал · OPS-PC-04 · вес 70 — уровень «Критический»
Смысл для службы ИБ: не нужно вручную перебирать активность десятков людей — уровень риска сам поднимает инсайдера наверх. Вы реагируете на аномалию заранее, а не разбираете последствия.
Почему для банка и МФО это критично
Цена ошибки в финансах максимальна:
- Банковская тайна — её разглашение несёт прямую ответственность.
- Деньги и счета — утечка данных о клиентах конвертируется в мошенничество.
- Внимание регулятора — Банк России и отраслевые стандарты защиты информации.
- Инсайдер опаснее внешней атаки — у него уже есть легитимный доступ.
Что именно стоит контролировать
Фокус — на чувствительных данных и инсайдерской активности:
- Словарь ключевых слов — паспорт, карта, реквизиты, с весами влияния на риск.
- Обращения к системам с клиентскими данными и выписками.
- Каналы выноса — файлы, USB, отправка в сеть.
- Ввод (DLP) — поиск чувствительных слов в наборе текста.
Всё сводится в уровень риска — инсайдерская активность видна как аномалия на фоне обычной работы.
Что учесть по закону и внедрению
Соответствие требованиям регулятора — это комплекс мер организации. TaviLex закрывает конкретную его часть:
- Контроль каналов утечки и доказательная фиксация инцидентов на рабочих местах.
- On-premise — данные остаются в периметре организации, без сторонних облаков.
- Уведомление и согласие сотрудников — законная основа контроля.
Итоговое соответствие оценивает ваша служба ИБ; система даёт инструмент, а не «галочку». Порядок оформления — в разделе о праве.
Частые вопросы
Система соответствует требованиям ЦБ?
Соответствие — это комплекс мер организации. TaviLex закрывает контроль каналов утечки и доказательную фиксацию инцидентов на рабочих местах как часть этого комплекса; итоговое соответствие оценивает ваша служба ИБ.
Где хранятся данные?
On-premise, на вашем сервере, в периметре организации — без сторонних облаков.
Поможет против инсайдера?
Да, уровень риска и контроль каналов подсвечивают аномальную активность сотрудника заранее.
Другие отрасли
Подберём решение под вашу отрасль
Посмотрите систему на живом демо или оставьте заявку — рассчитаем внедрение под ваши задачи.
Или напишите в МАКС · sale@tavilex.ru