Контроль утечек в медицинской клинике: врачебная тайна и ПДн
Медицинская клиника хранит данные особой чувствительности — диагнозы и историю болезни. Это персональные данные специальной категории, а их разглашение — нарушение врачебной тайны с прямыми правовыми последствиями.
Риски утечки в отрасли
- Выгрузка карт пациентов и контактов из МИС
- Фотографирование или печать медицинских документов
- Пересылка данных пациентов в мессенджеры и на личную почту
- Копирование баз на съёмные носители
Что нужно учитывать по закону
Врачебная тайна закреплена в 323-ФЗ «Об основах охраны здоровья граждан», а данные о здоровье относятся к специальной категории персональных данных по 152-ФЗ с повышенными требованиями к защите. Контроль каналов утечки помогает выполнять эти требования и фиксировать инциденты.
Как внедрить контроль законноКак помогает TaviLex
TaviLex контролирует обращения к критическим зонам с картами пациентов, отправку данных вовне, печать и подключение носителей — с уведомлением и согласием сотрудников. Хранение on-premise принципиально: медданные не уходят в чужое облако.
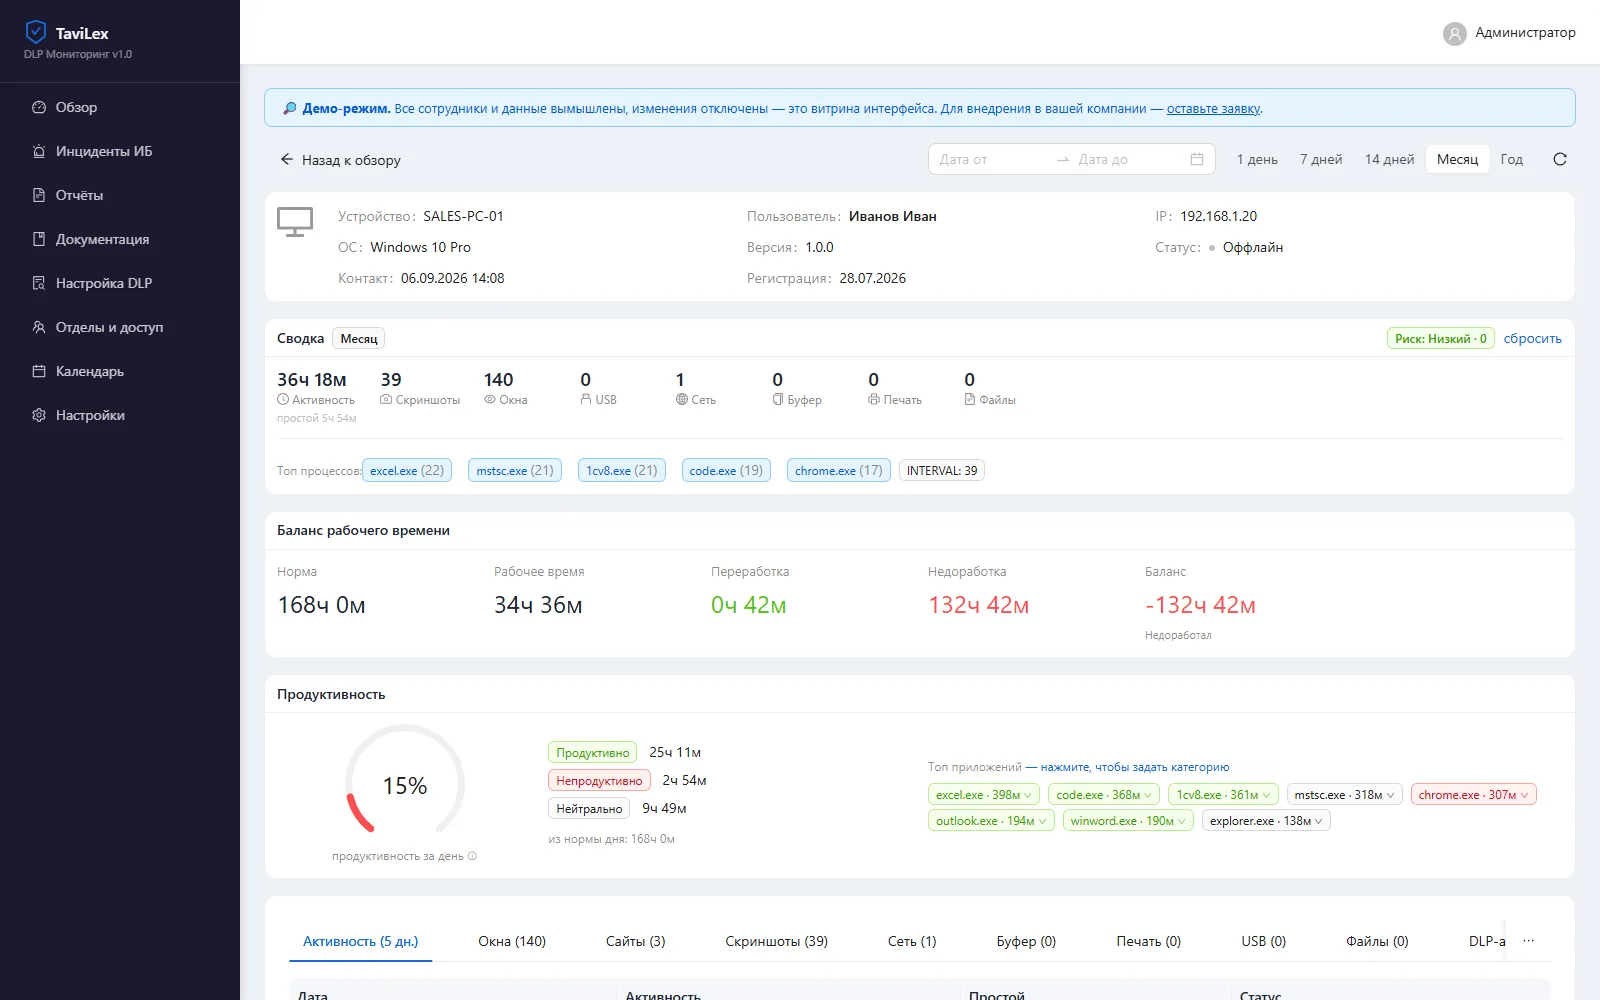
На примере: как это выглядит в реальности
Регистратор выгружает из МИС список пациентов с телефонами — «чтобы обзвонить по акции знакомой клиники по соседству». Формально это просто экспорт, по факту — утечка специальной категории персональных данных и нарушение врачебной тайны.
В TaviLex это не остаётся незамеченным экспортом, а фиксируется как обращение к защищённой зоне и вынос:
Обращение к папке «Карты пациентов» · REG-PC-03 · затем USB-накопитель подключён · скриншот — уровень «Высокий»
Видно связку: кто открыл базу пациентов, что было на экране, и что сразу после этого подключил флешку. Руководитель клиники получает не догадку, а факт с контекстом — и это, что важно, без чтения переписки врачей и без слежки за личными телефонами.
Почему для клиники цена утечки выше
Данные о здоровье — самые чувствительные, и закон это подчёркивает:
- Специальная категория ПДн — данные о здоровье защищены строже обычных (152-ФЗ).
- Врачебная тайна — её разглашение прямо нарушает 323-ФЗ.
- Репутационный удар — утечка диагнозов бьёт по доверию пациентов необратимо.
- Ответственность клиники — отвечает организация, а не конкретный сотрудник.
Поэтому контроль каналов — не про недоверие к врачам, а про защиту пациентов и самой клиники.
Что именно стоит контролировать
Честно: фото карты на личный телефон напрямую не поймать. Но основные каналы утечки закрываются:
- Обращения к МИС и папкам с картами пациентов — любое открытие фиксируется.
- Выгрузки и экспорт из базы — массовая выгрузка видна как аномалия.
- USB-носители — подключение флешки со скриншотом-доказательством.
- Отправку вовне — на личную почту и в мессенджеры, по метаданным.
- Печать медицинских документов.
Всё сводится в уровень риска по сотруднику — и при инциденте резко сужает круг тех, у кого был доступ.
Как внедрить законно
Медданные требуют особой аккуратности, но контроль на рабочих местах допустим:
- Уведомление и согласие персонала — до начала контроля.
- Только корпоративная техника — личные телефоны врачей под контроль не попадают, это незаконно.
- On-premise-хранение — медданные не уходят в чужое облако, остаются на сервере клиники.
Хранение в вашем контуре здесь принципиально: передавать данные о здоровье пациентов ещё и стороннему провайдеру недопустимо. Порядок и шаблоны — в разделе о праве.
Частые вопросы
Данные пациентов останутся в клинике?
Да. Система полностью on-premise, данные хранятся на вашем сервере и не передаются вовне — это важно для медицинской информации.
Это про врачебную тайну?
Система помогает контролировать каналы, по которым врачебная тайна и ПДн могут утечь, и фиксировать инциденты как доказательство.
Нужно ли согласие сотрудников?
Да, контроль ведётся на корпоративном оборудовании с уведомлением и согласием персонала. Продукт помогает это оформить.
Другие отрасли
Подберём решение под вашу отрасль
Посмотрите систему на живом демо или оставьте заявку — рассчитаем внедрение под ваши задачи.
Или напишите в МАКС · sale@tavilex.ru