Защита исходного кода и NDA в ИТ-аутсорсе и разработке
В разработке и ИТ-аутсорсе на кону исходный код и обязательства по NDA перед заказчиками. Утечка кода — это и потеря актива, и нарушение договора, за которое отвечает компания.
Риски утечки в отрасли
- Копирование репозиториев и исходного кода на носители
- Загрузка кода в личные облака и репозитории
- Нарушение NDA при переходе разработчика к другому проекту
- Вынос наработок и документации заказчика
Что нужно учитывать по закону
Исходный код и наработки защищаются как объекты интеллектуальной собственности и коммерческая тайна, а обязательства перед заказчиком фиксируются в NDA. Контроль каналов утечки помогает соблюдать эти обязательства и доказывать добросовестность.
Как внедрить контроль законноКак помогает TaviLex
TaviLex фиксирует вынос данных на носители и в сеть (личные облака, мессенджеры), обращения к критическим зонам с кодом и документацией заказчика. On-premise-хранение соответствует требованиям NDA — данные не уходят третьей стороне.
На примере: как это выглядит в реальности
Разработчик заканчивает проект и «на всякий случай» заливает рабочий репозиторий в свой личный GitHub, а заодно копирует документацию заказчика. Формально — «просто бэкап», по факту — вынос кода и нарушение NDA, за которое отвечает компания.
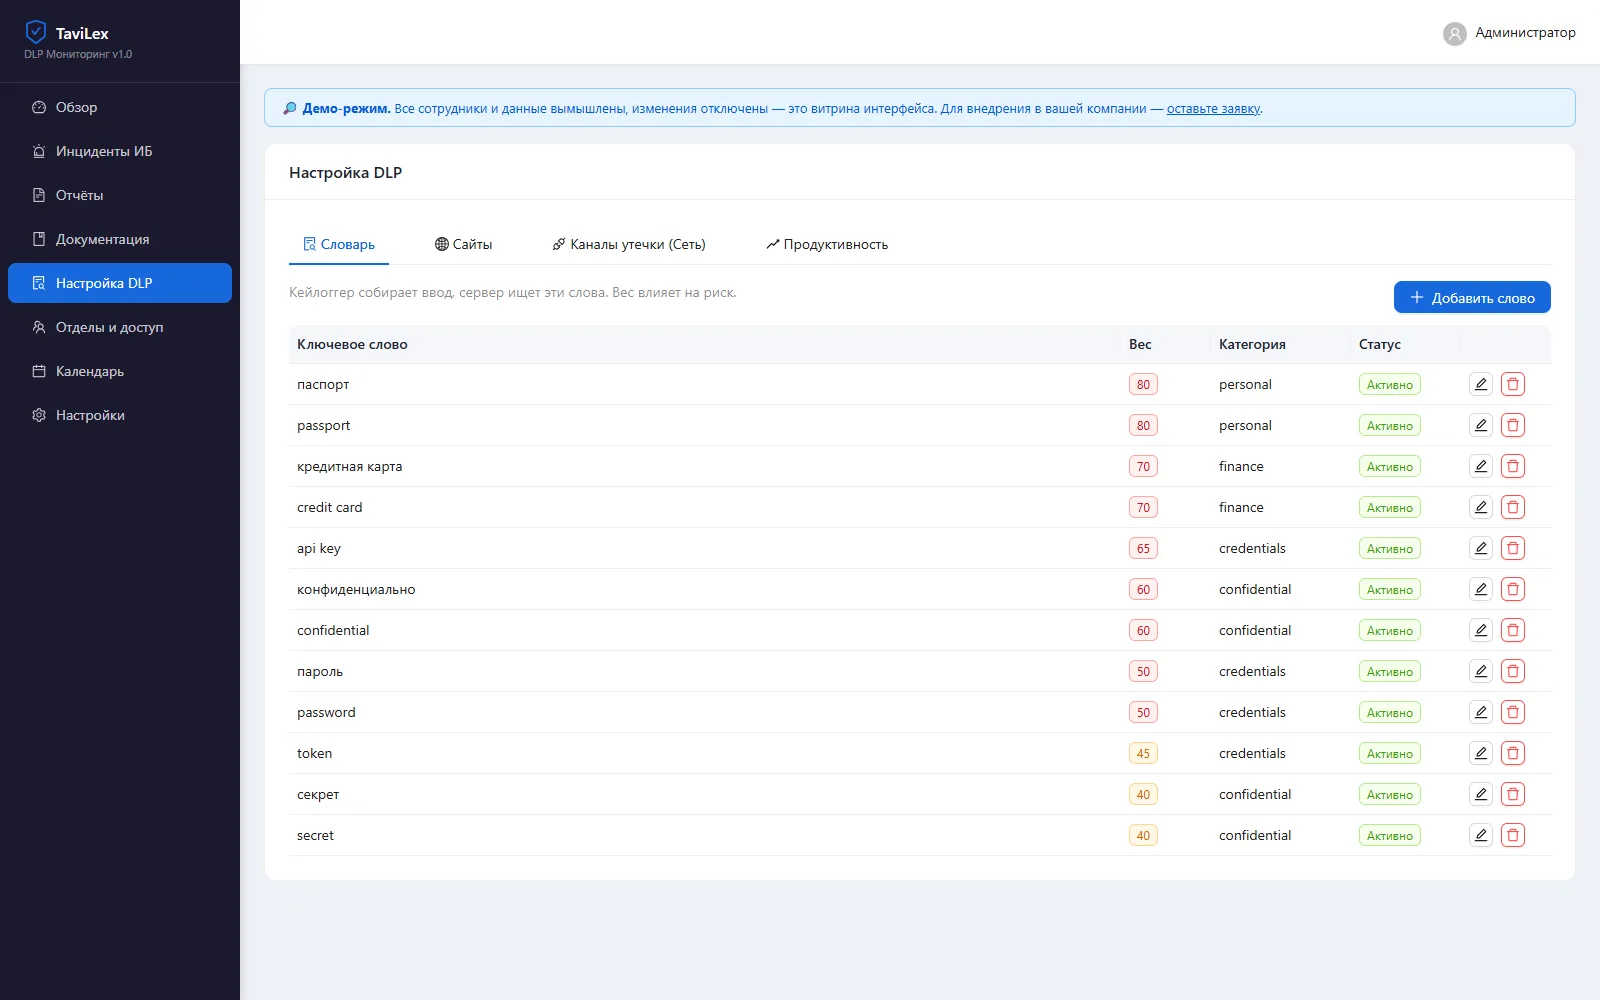
TaviLex ловит это и по каналу, и по содержанию. В словаре DLP — чувствительные маркеры кода (api key, token, password), а сетевой модуль видит отправку вовне:
Ввод/буфер: «api key» · затем загрузка в облако · DEV-PC-02 · скриншот — уровень «Высокий»
Смысл для тимлида и компании: не нужно читать код и переписку разработчиков — система подсвечивает сам факт выноса и человека. Это и защита актива, и аргумент перед заказчиком, что вы реально принимаете меры по NDA, а не только подписали его.
Почему для ИТ-аутсорса это критично
На кону и собственный актив, и обязательства перед заказчиком:
- Исходный код — главный актив, который копируется за секунды.
- Обязательства по NDA — за утечку данных заказчика отвечает компания.
- Уход разработчика — код и наработки легко «уезжают» с ним на новый проект.
- Репутация подрядчика — одна утечка закрывает двери к будущим контрактам.
Что именно стоит контролировать
Точки утечки кода и данных заказчика:
- Словарь маркеров — api key, token, password, с весами влияния на риск.
- Отправку в сеть — личные облака и репозитории, по метаданным соединений.
- Обращения к критическим зонам с кодом и документацией заказчика.
- USB-носители — копирование репозиториев на флешку.
Всё сводится в уровень риска — вынос виден как аномалия, без перехвата трафика и чтения кода.
Как это помогает с NDA
Контроль работает и как защита, и как доказательство добросовестности:
- Доказательная фиксация — показывает, что компания принимает меры против утечки.
- On-premise — код и данные заказчика не уходят вендору системы, что соответствует NDA.
- Режим коммерческой тайны на код и наработки — правовая основа защиты.
Порядок оформления — в разделе о праве.
Частые вопросы
Поможет соблюсти NDA с заказчиком?
Да, контроль каналов и доказательная фиксация показывают, что компания принимает меры против утечки данных заказчика — это аргумент и в договоре, и в споре.
Код не окажется у вендора системы?
Нет, TaviLex on-premise: всё на вашем сервере.
Ловит ли загрузку в личный репозиторий?
Сетевой канал фиксирует отправку в облачные сервисы по метаданным соединений, без перехвата трафика.
Другие отрасли
Подберём решение под вашу отрасль
Посмотрите систему на живом демо или оставьте заявку — рассчитаем внедрение под ваши задачи.
Или напишите в МАКС · sale@tavilex.ru